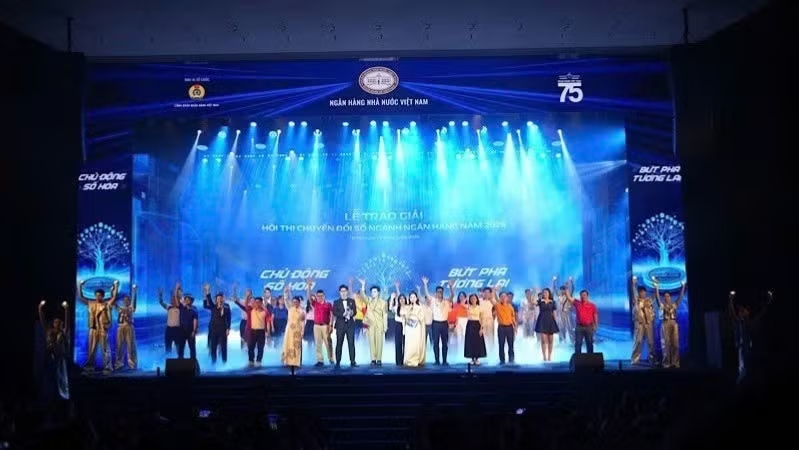
2025년 과학기술혁신법과 국회 결의 제193/2025/QH15호는 과학기술, 혁신, 국가 디지털 전환 분야에서 획기적인 발전을 이끌어내기 위한 특별 메커니즘과 정책을 시범적으로 도입하며, 재원 동원 및 활용을 위한 법적 기반을 마련했다.
은행권은 이러한 정책 방향을 구체적인 프로그램과 실행 계획으로 전환하고 2030년까지의 디지털 전환 전략을 채택하는 한편, 디지털 결제, 디지털 뱅킹, 전자 대출 관련 규정도 재검토했다.
보고서에 따르면, 2025년 말 기준으로 베트남 성인 인구의 약 90%가 은행 계좌를 보유하고 있었으며, 비현금 결제의 총액은 국내총생산(GDP)의 28배에 달했다. 다수의 상업은행에서는 전체 거래의 95% 이상이 디지털 채널을 통해 이뤄졌다.
올해 1~8월 동안 베트남에서는 210억 건이 넘는 비현금 결제 거래가 기록됐으며, 총 거래액은 약 261경 VND(1,010억 달러)로 전년 동기 대비 각각 34.56%, 13.26% 증가했다. 이 수치는 기술 혁신이 일상적인 업무의 일부로 자리 잡았으며, 개인과 기업의 실질적인 요구를 충족하고 있음을 보여준다.
그러나 거래량의 급격한 증가는 자원의 안전하고 효율적인 활용을 보장하기 위해 보다 체계적인 혁신 접근법의 필요성도 제기한다. 많은 은행들이 전담 부서를 신설하고, 인공지능(AI)과 빅데이터를 경영, 운영, 상품 개발에 적용하고 있다. 앞으로는 이러한 자원 연결 노력이 구체적인 수요에 초점을 맞추고, 연구, 교육, 기술의 실질적 은행 업무 적용을 지원해야 한다.
통계에 따르면 9월 말 기준으로 약 1억 7,500만 건의 개인 고객 정보와 거의 300만 건의 법인 고객 정보가 생체 인증 등 정보 검증 절차를 거쳤다. 충분한 법적 기반, 신뢰할 수 있는 데이터, 적절한 연결 메커니즘이 갖춰진다면 데이터 활용을 통해 새로운 상품과 서비스 개발이 촉진되고, 고객 경험도 향상될 수 있다.
이러한 경험을 바탕으로 신용기관이 관련 데이터 소스에 연결·접근할 수 있도록 하는 메커니즘에 대한 추가 연구가 필요하다. 이때 데이터 보호 책임, 고객 동의, 접근 통제, 필요한 범위 내 데이터 수집 제한, 효과적인 모니터링 및 추적 가능성 등이 명확히 보장되어야 한다.
결제 사기 위험 관리·감독·예방을 위한 정보 시스템(SIMO)은 147개 신용기관 및 결제 중개기관과 연결되어 데이터 공유를 촉진하고 있다. 9월 21일 기준, SIMO의 잠재적 사기 계좌 조회 서비스는 540만 건 이상의 고객 경고를 발송했다. 180만 건 이상의 거래가 일시 중단 또는 취소됐으며, 그 금액은 6조 VND(2억 3,218만 달러)를 넘었다. 이는 시스템 전반의 정보 공유가 고객의 정당한 권익 보호에 실질적인 효과가 있음을 보여준다.
이러한 진전에도 불구하고, 디지털 자산, 데이터 공유, 핀테크를 규율하는 법적 프레임워크는 여전히 추가적인 정비가 필요하다. 규제 샌드박스 역시 그 효과성과 확장 가능성을 종합적으로 평가할 수 있도록 보다 실질적인 성과가 요구된다. 장애물 해소는 위험 기반 관리와 병행되어야 하며, 새로운 비즈니스 모델을 안전하게 시험할 수 있는 환경 조성이 필수적이다.