팜테뚱 공안부 차관(상장)은 23일 정부 입법 데이터 보안법안 제정과 관련해 사이버 공간과 디지털 경제 발전에 관한 당의 국방·안보 정책을 제도화하고 데이터 보안을 국가 디지털 전환 전반에 걸친 필수 요건으로 삼는 데 목적이 있다고 밝혔다.
이번 초안은 총 6장 25조로 구성되어 있으며, 데이터 보안 위험을 4단계로 구분한다. 3·4단계는 기존 데이터법상 중요 데이터와 핵심 데이터 분류를 계승하며, 1·2단계는 데이터 관리자가 별도의 행정 절차 없이 직접 분류 및 책임을 진다.
법안은 데이터의 생애주기 접근법을 도입해 디지털 경제, 디지털 인프라, 투자, 기술이전, 인공지능(AI), 신기술, 공급망, 국경 간 데이터 전송 등과 관련된 데이터 보안 위험을 관리할 것을 제안한다.
당 및 국가기관, 군이 보유한 4단계 데이터의 경우, 2035년 1월 1일까지 양자 후 암호로의 전환을 완료해야 한다는 기한이 설정됐다.
3·4단계 데이터의 유출, 절도, 파괴 등 중대한 위반에 대한 과징금은 베트남 내 또는 글로벌 매출의 5% 이내로 상한이 정해지며, 소기업 및 혁신 스타트업에는 우대 조치가 적용될 예정이다.
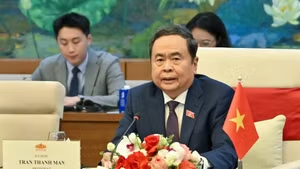
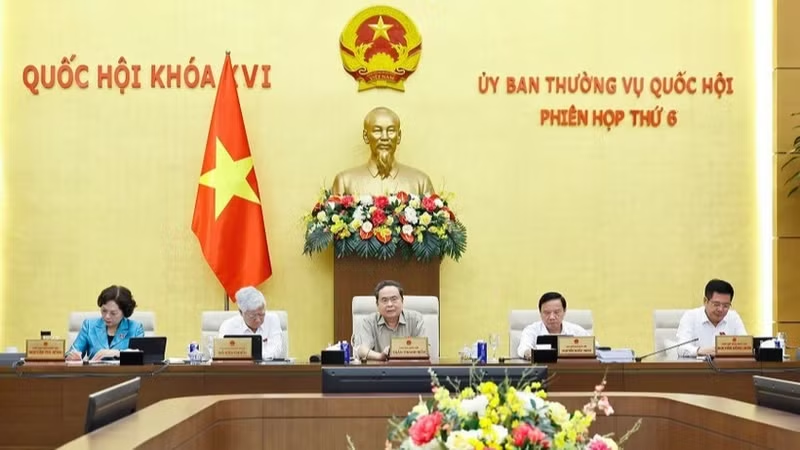
쩐 타인 먼 국회의장은 데이터가 4차 산업혁명 시대 국가의 핵심 자원으로 부상한 만큼, 효과적인 데이터 보안이 반드시 필요하다며 법 제정의 필요성에 지지를 표명했다.
그는 데이터의 생애주기 전반에 걸친 보호와 AI 거버넌스 규제의 중요성을 강조했다. 또한 위험 기반 및 생애주기 접근법이 디지털·AI 시대 데이터 주권 보호에 있어 큰 진전임을 평가하면서도 실질적 이행 가능성과 보안 및 디지털 경제 발전 간 균형을 신중히 고려해야 한다고 지적했다.
그는 데이터 보안 입법이 장벽이 아닌 전략적 도구가 되어야 한다고 강조했다.
국회 상임위원회는 전자 신원확인 및 인증법안도 논의했다.
팜 테 뚱 차관은 이 법안이 전자신원확인 및 인증에 대한 통일적이고 안정적인 법적 틀을 마련하는 한편, 디지털 환경에서 인권, 시민권, 개인정보 보호를 강화할 것이라고 밝혔다.
그는 현행 관리 요구가 개인을 넘어 차량, 위치, 상품, 부동산, 사물인터넷(IoT) 인프라, 디지털 자산 등으로 신원확인 범위를 확대할 필요가 있다고 설명했다.
포괄적인 전자신원확인 및 인증 체계는 범죄 예방, 익명 SIM카드 및 가짜 계정 문제 해결, 온라인 사기 방지, AI로 인해 고도화되는 생체정보 위장 범죄 대응에 기여할 것이라고 덧붙였다.
레 떤 떠이 국방안보외교위원회 위원장은 상임위원들이 국가안보, 공공질서, 국가 디지털 전환에 관한 당 정책을 제도화하고 하위법령에 산재된 기존 규정을 통합할 필요성에 공감했다고 밝혔다.
한편, 국회 상임위원회는 이날 행정 위반 처리법 개정안도 심의했다.